
Vulnerabilidad de PHP: qué revisar si tu web usa WordPress
PHP ha corregido dos fallos críticos, hallados con ayuda de la IA, que dejan tomar el control de una web. Qué preguntar hoy a tu hosting si tu empresa usa WordPress.
Blog · · 6 min · Equipo digizone
Una vulnerabilidad de PHP, el lenguaje con el que funcionan WordPress y muchas otras webs, obliga a revisar hoy la web de tu empresa. El 21 de octubre se publicó el parche de dos fallos críticos que permiten tomar el control del servidor con una sola petición, sin contraseña. Si tu negocio tiene una web, una tienda online o un formulario hecho con PHP, conviene confirmar que ya está actualizada.
En pocas palabras
- PHP corrigió el 21 de octubre de 2026 dos fallos críticos, PHP2Shell, que dejan ejecutar código en el servidor de una web sin contraseña, según la agencia estadounidense CISA.
- Las versiones corregidas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35; las versiones 8.1 y anteriores ya no tienen soporte oficial, según Help Net Security.
- Wiz, la empresa de seguridad que los dio a conocer, cuenta que usó modelos de IA para encontrarlos y para preparar el ataque, y que lo demostró contra WordPress, Drupal y Joomla.
- Para una pyme con web propia, lo urgente es preguntar a su proveedor de alojamiento qué versión de PHP usa y si ya tiene el parche, y dejar por escrito quién actualiza la web.
Qué ha pasado con PHP
Los dos fallos, registrados como CVE-2026-109618 y CVE-2026-109619 y bautizados como PHP2Shell, permiten ejecutar código de forma remota sin autenticarse, según el aviso de la CISA, la agencia de ciberseguridad de Estados Unidos. Afectan a toda instalación de PHP que sirve páginas web, y la CISA los añadió el 26 de octubre a su catálogo de vulnerabilidades que ya se están aprovechando.
Lo que hace distinta esta noticia es el papel de la inteligencia artificial. Los investigadores de Wiz cuentan que usaron modelos de IA como Gemini, de Google, entre otras herramientas, para encontrar los fallos, adaptar el ataque a distintas versiones y comprobar el parche, y que demostraron el ataque contra las últimas versiones de WordPress, Drupal y Joomla. Según su relato, un solo investigador hizo en una semana lo que antes le habría llevado meses a un equipo de primer nivel.
- Versiones corregidas: PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35, según la CISA.
- Versiones sin soporte: PHP 8.1 y anteriores ya no reciben actualizaciones oficiales; para 7.4, 8.0 y 8.1 hay correcciones mínimas para quien compila PHP por su cuenta, según Help Net Security.
- Ataques: Amazon detectó un intento de aprovechar el fallo el 17 de octubre, cuatro días antes de que se hiciera público, recoge Help Net Security.
- Alcance: Wiz afirma que PHP mueve el 70 % de las webs del mundo, una cifra que da sin citar de dónde sale.
Una academia que no sabía que usaba PHP
Imagina que Rocío dirige una academia de clases de repaso con dos profesoras. Su web se hizo hace unos años: horarios, un formulario de matrícula y el pago de las cuotas. Funciona, las familias la usan, y el alojamiento se renueva solo cada año con la tarjeta de la academia.
Un martes, entre clase y clase, una amiga le reenvía una noticia sobre un fallo grave en PHP. Rocío la lee dos veces. No sabe si su web usa PHP, no recuerda la contraseña del panel del alojamiento y no tiene claro a quién llamar. Lo único que sabe es que en ese formulario hay nombres, teléfonos y datos de pago de familias que confían en ella.
¿Por qué tantas webs se quedan sin actualizar?
La escena es inventada, pero se parece a muchas que vemos. Una web se encarga, se entrega y se celebra. Después pasa a ser como el router de la oficina: está ahí, funciona y nadie lo mira hasta que falla.
El problema es que debajo de cada web hay piezas que envejecen aunque nadie toque nada: el lenguaje PHP, el gestor de contenidos, las extensiones. La propia CISA recuerda que PHP va a menudo dentro de otro software y no siempre es fácil saber que está ahí. Si en el contrato no pone quién actualiza esas piezas, lo normal es que no lo haga nadie.
¿Qué se juega un negocio con la web sin parchear?
Hasta ahora, entre que se descubría un fallo y alguien lo aprovechaba solía pasar un tiempo. Con la IA, ese margen se estrecha por los dos lados: los mismos modelos que ayudan a encontrar un fallo ayudan a preparar el ataque. En este caso, el primer intento conocido llegó antes que el aviso público.
Para una empresa pequeña, el riesgo no es abstracto. Wiz demostró que el fallo también permitía leer la memoria del servidor, que puede contener contraseñas y claves. Una web comprometida puede significar datos de clientes expuestos, días sin poder cobrar online y explicaciones difíciles a quien te confió su información.
¿Qué hago si mi web tiene la vulnerabilidad de PHP?
No hace falta saber programar para dar los primeros pasos. Estos son los que haríamos con cualquier cliente:
- Pregunta hoy a tu proveedor de alojamiento, por escrito, qué versión de PHP usa tu web y si ya tiene el parche del 21 de octubre.
- Si la respuesta es PHP 8.1 o anterior, pide un plan para subir de versión: ya no tiene soporte, y la CISA recomienda desconectar los sistemas que no se puedan actualizar de inmediato.
- Si tu web está detrás de Cloudflare, ten en cuenta que ha activado reglas de protección para todos sus clientes, según Help Net Security; son una ayuda temporal, no sustituyen a la actualización.
- Si tu web ha estado expuesta, plantéate cambiar las contraseñas y claves que guarda, como las de la pasarela de pago o el correo.
- Deja por escrito quién actualiza la web, cada cuánto y cómo te avisa cuando sale un parche urgente.
El último punto es el que más se olvida y el que más pesa la próxima vez. Este no será el último fallo grave que encuentre la IA, y la diferencia entre un susto y un problema suele estar en cuánto se tarda en reaccionar.
Cómo te ayudamos desde digizone
En digizone revisamos con cada negocio qué software usa de verdad, de qué piezas depende y quién se ocupa de cada una. Desde nuestra consultoría tecnológica te ayudamos a ordenar ese mapa, a priorizar lo urgente y a decidir qué conviene mantener, actualizar o rehacer.
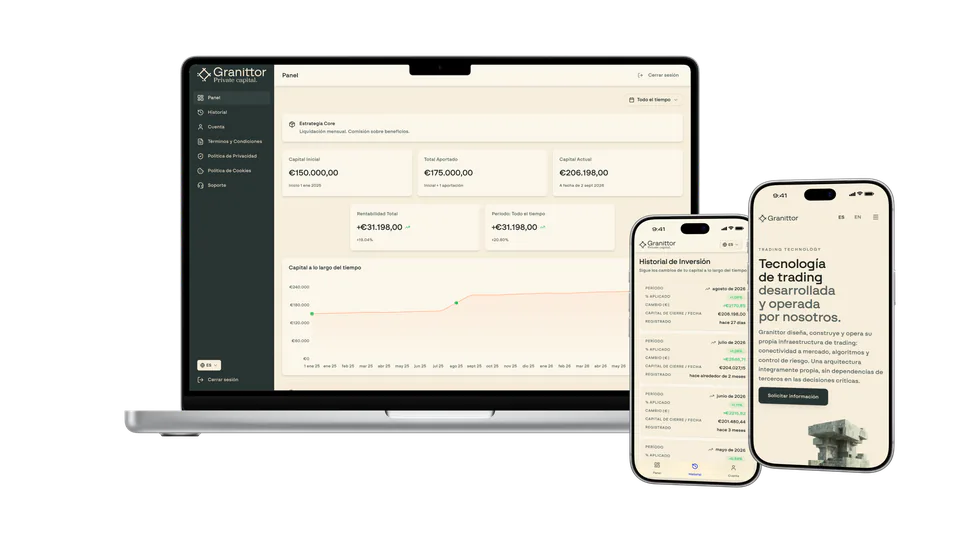
Cuando construimos algo, la seguridad va en el diseño desde el principio. En Granittor desarrollamos una plataforma de clientes con acceso por contraseña o por llave de acceso con Face ID y Touch ID, y con seguridad a nivel de fila en todas las tablas para que cada usuario vea solo lo que le corresponde.
Empieza por saber quién cuida tu web
No hace falta un gran plan de ciberseguridad para empezar. En la academia de Rocío, la primera versión sería una sola página: qué versión de PHP tiene la web, quién la actualiza, dónde están las copias de seguridad y a quién se llama si algo falla. Así, cuando llegue el próximo aviso, Rocío tendrá a mano la versión y el teléfono de quien tiene que actualizarla.
Si quieres ver cómo se haría en tu caso, en nuestro taller gratuito lo contamos paso a paso.
Preguntas frecuentes
¿Qué es PHP2Shell?
Es el nombre que se ha dado a dos fallos críticos en PHP, registrados como CVE-2026-109618 y CVE-2026-109619. Permiten a un atacante ejecutar código en el servidor de una web sin usuario ni contraseña. PHP publicó la corrección el 21 de octubre de 2026, y la agencia estadounidense CISA los incluyó el 26 de octubre en su lista de fallos que ya se están aprovechando.
¿Cómo sé si mi web usa PHP?
Si tu web está hecha con WordPress, Drupal o Joomla, usa PHP. En otros casos, la forma más rápida es preguntar a tu proveedor de alojamiento o a quien desarrolló la web. Pide por escrito qué versión de PHP tiene instalada y si ya incluye la corrección del 21 de octubre. Muchos paneles de alojamiento también muestran la versión en su configuración.
¿Qué versiones de PHP están corregidas?
Según la CISA, las versiones corregidas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Las versiones 8.1 y anteriores ya no tienen soporte oficial, según Help Net Security, y la CISA recomienda desconectar los sistemas con esas versiones si no se pueden actualizar de inmediato. Si tu web usa una versión antigua, pide a tu proveedor un plan para subir de versión.
¿Basta con actualizar WordPress y sus plugins?
No. El fallo está en PHP, el lenguaje sobre el que funciona WordPress, y no en WordPress ni en sus extensiones. Hay que actualizar PHP en el servidor, algo que normalmente hace el proveedor de alojamiento o quien gestiona el servidor. Mantener WordPress y los plugins al día sigue siendo buena práctica, pero no corrige este problema por sí solo.
¿Qué tiene que ver la inteligencia artificial con este fallo?
La empresa de seguridad Wiz cuenta que usó modelos de IA como Gemini, de Google, entre otras herramientas, para encontrar los fallos, adaptar el ataque a distintas versiones y comprobar el parche. Según su relato, un solo investigador hizo en una semana un trabajo que antes habría llevado meses. Eso significa que los fallos se encuentran antes, y también que se pueden aprovechar antes.
Fuentes
Sobre digizone
digizone es una empresa de desarrollo de software a medida fundada en 2019, con oficinas en Barcelona y Cartagena. Diseñamos y desarrollamos apps móviles, aplicaciones web, CRM/ERP y automatización con IA para startups, pymes y grandes empresas. Conoce al equipo
Otros artículos
No te quedes atrás: si quieres estar al día acerca del siempre agitado y veloz sector tecnológico, echa un vistazo a los siguientes artículos:
Agentes de compra con IA: tu tienda también tiene que leerse
Walmart abre su tienda a los agentes de compra con IA, que buscan y compran por el cliente. Qué supone para una tienda online pequeña y qué revisar en tu web.
Leer más »
Retirada de GPT-4o: qué revisar si tu empresa lo usa
OpenAI retirará GPT-4o y GPT-4.1 de su API el 14 de enero de 2027. Si un programa o una automatización de tu negocio los usa, esto es lo que conviene revisar.
Leer más »
Medir el retorno de la IA solo en horas se queda corto
Un estudio de Wharton y GBK ve más retornos fuertes de la IA donde se mide el crecimiento, no solo las horas ahorradas. Qué medir en tu negocio.
Leer más »Contacta con nosotros
¿Tienes alguna pregunta? ¿Quieres que acordemos una llamada o una cita? Estaremos encantados de solventar cualquier duda y comenzar a trabajar contigo. La solución digital idónea para tu negocio está muy cerca.
Suscríbete a la newsletter
¡Descubre el futuro digital suscribiéndote a nuestra newsletter exclusiva! Mantente al tanto de las últimas tendencias y novedades del mundo tecnológico. ¡No te pierdas la oportunidad de ser el primero en conocer las innovaciones que están transformando el presente! Suscríbete ahora.